Ролі та профілі доступу
Модель
Право — це об’єкт і дія. Об’єкти — це документи, довідники, регістри, звіти, журнали і системні області (користувачі, налаштування, періоди, операції, аудит, імпорт, інтеграції, міграція, ШІ, початкова сторінка). Дії: читання, створення, зміна, проведення, скасування проведення, видалення, позначення на видалення, перегляд звітів і адміністрування. Існують два особливі права: усі організації (наприклад, «Усі організації» у списках і звітах) та редагування попри дату заборони редагування.
Роль — це набір прав; профіль — набір ролей. Фактичні права учасника — об’єднання ролей усіх його профілів. Обліковий запис із позначкою суперкористувача оминає будь-яку перевірку прав. Програма завжди має профіль Адміністратор із роллю Повні права (усі права і обидва особливі права).
Готові профілі
| Профіль | Ролі |
|---|---|
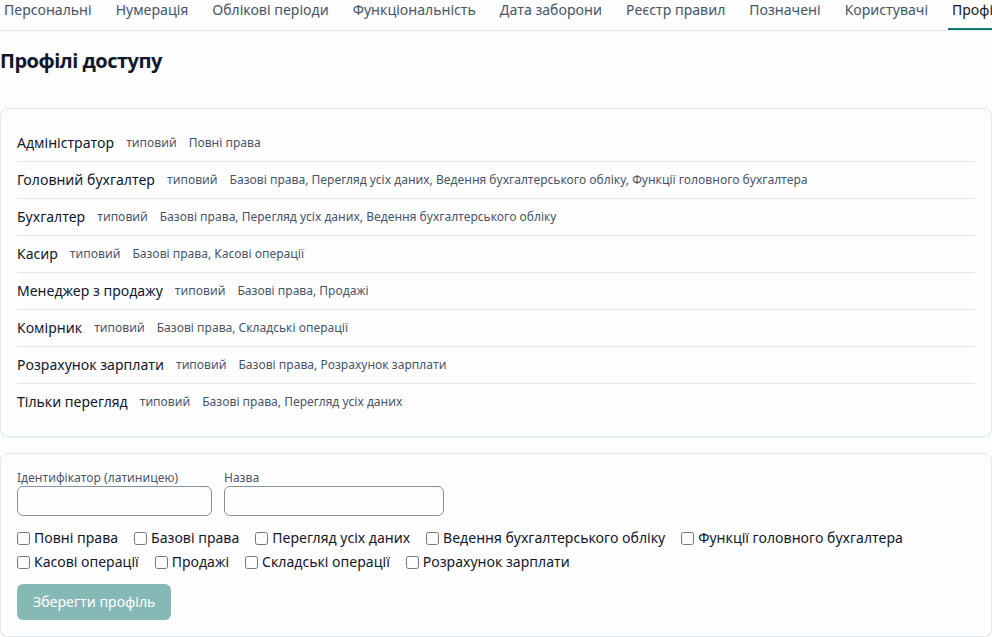
| Адміністратор | Повні права |
| Головний бухгалтер | Базові права, Перегляд усіх даних, Ведення бухгалтерського обліку, Функції головного бухгалтера |
| Бухгалтер | Базові права, Перегляд усіх даних, Ведення бухгалтерського обліку |
| Касир | Базові права, Касові операції |
| Менеджер з продажу | Базові права, Продажі |
| Комірник | Базові права, Складські операції |
| Розрахунок зарплати | Базові права, Розрахунок зарплати |
| Тільки перегляд | Базові права, Перегляд усіх даних |
Основні права ролей:
| Роль | Основні права |
|---|---|
| Базові права | читання загальних довідників, початкової сторінки і можливостей ШІ |
| Перегляд усіх даних | читання всього, перегляд усіх звітів, усі організації |
| Ведення бухгалтерського обліку | усі дії з документами, запис у довідники, імпорт та інтеграції; читання періодів і налаштувань |
| Функції головного бухгалтера | адміністрування періодів, налаштувань і операцій; читання журналу аудиту; регістри облікової політики; редагування попри дату заборони редагування |
| Касові операції, Продажі, Складські операції, Розрахунок зарплати | документи, довідники та звіти своєї ділянки |
Жодна інша роль не надає адміністрування користувачів чи міграції: лише профіль Адміністратор (або суперкористувач) керує користувачами і виконує міграцію з 1С. Касир проводить касові ордери; учасник із правом лише перегляду нічого не створює.
Керування користувачами
Для Адміністрування → Користувачі і Профілі доступу потрібне право адміністрування користувачів.
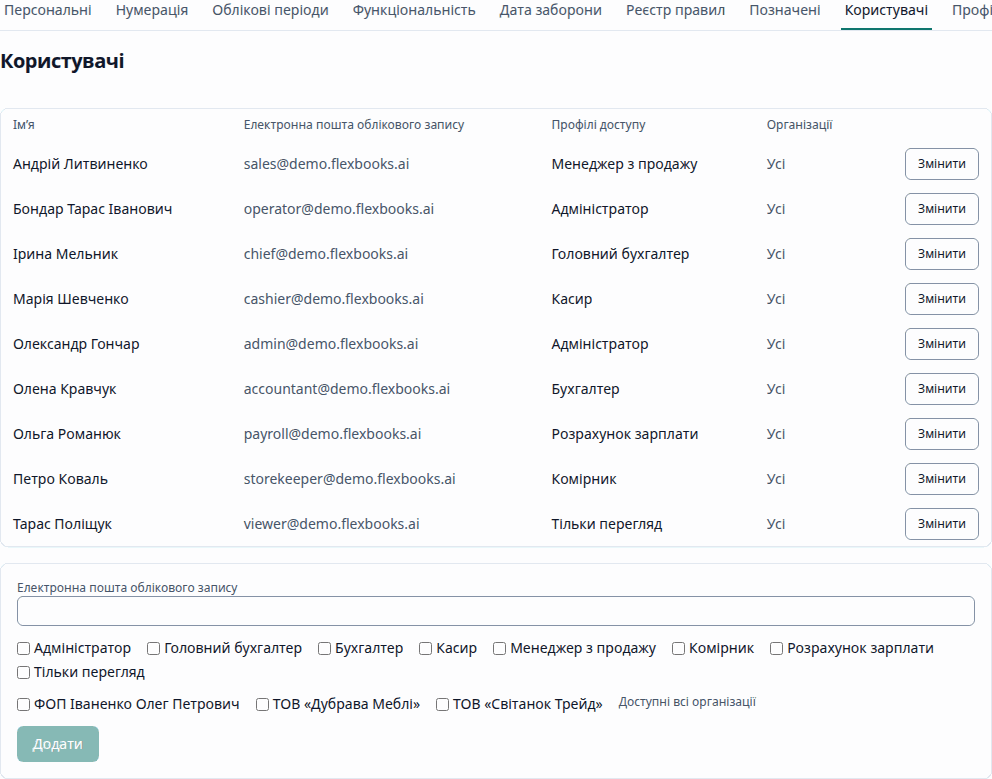
- Додати користувача пов’язує наявний обліковий запис за його електронною поштою, з його профілями та організаціями (Доступні всі організації або Доступні лише позначені). Облікові записи створюються під час реєстрації (посилання на екрані входу).
- Профілі та організації учасника змінюються в його рядку; команда видалення з бази в цьому ж рядку видаляє його.
- Профілі доступу показує визначені профілі та власні; власний профіль — це ідентифікатор, назва і його ролі. Власні профілі діють на всю базу, тому змінювати їх може лише адміністратор, не обмежений окремими організаціями.
Правила, яких дотримується програма (кожна зміна фіксується в журналі аудиту):
- учасник завжди має щонайменше один профіль;
- залишається щонайменше один активний адміністратор, і один з них не обмежений організаціями;
- адміністратор, обмежений окремими організаціями, керує лише учасниками, обмеженими в межах його власних організацій; він не може зняти обмеження чи додати необмеженого учасника.